Backup 3-2-1 – jak zabezpieczyć firmowe dane przed utratą?
Backup 3-2-1 stanowi absolutny fundament przetrwania każdego nowoczesnego przedsiębiorstwa w erze cyfrowych zagrożeń. Ten sprawdzony, trzystopniowy model zarządzania kopiami zapasowymi gwarantuje zachowanie ciągłości procesów biznesowych nawet w obliczu drastycznych awarii sprzętowych czy niszczycielskich infekcji sieci. Mimo że koncepcja ta wydaje się powszechnie znana, dynamiczna ewolucja ransomware zmusza działy IT do całkowitego przeformułowania dotychczasowych strategii i wdrażania radykalnie bardziej zaawansowanych mechanizmów.
Czym jest złoty standard tworzenia kopii zapasowych?
Klasyczna zasada 3-2-1, spopularyzowana pierwotnie przez wybitnego fotografa Petera Krogha, od wielu lat funkcjonuje jako uniwersalny złoty standard ochrony danych w infrastrukturze IT. W jej pierwotnym, najprostszym ujęciu chodzi o matematyczną dywersyfikację ryzyka utraty plików poprzez odpowiednie rozmieszczenie zasobów w różnych środowiskach i na różnych technologiach.
Matematyczny spadek ryzyka całkowitej utraty danych po wdrożeniu tego modelu jest kolosalny. Z zaawansowanych wyliczeń wynika, że przy prawdopodobieństwie usterki pojedynczego nośnika wynoszącym około 1 do 100, zastosowanie trzech odrębnych instancji danych obniża ryzyko bezpowrotnej utraty informacji do poziomu zaledwie 1 na 1 000 000, co potwierdzają wnikliwe analizy ekspertów [Źródło 1].
Zgodnie z oficjalną definicją, klasyczny schemat 3-2-1 opiera się na trzech nienaruszalnych filarach organizacyjnych:
- Trzy (3) kopie danych: Obejmuje to zbiór produkcyjny, na którym pracujemy w czasie rzeczywistym, uzupełniony o dwie całkowicie niezależne, cyklicznie aktualizowane kopie zapasowe. Taki układ eliminuje zagrożenie utraty danych w przypadku uszkodzenia jednego z backupów.
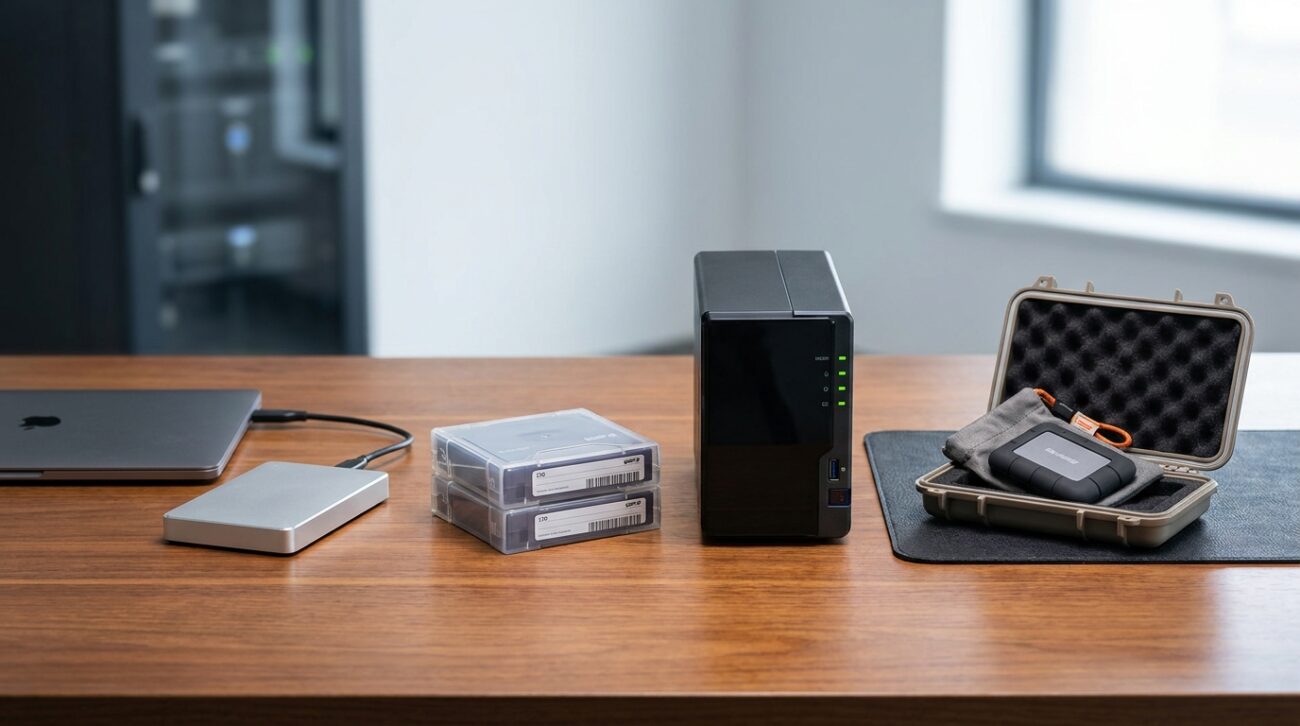
- Dwa (2) różne typy nośników: Zapis cyfrowy musi zostać rozdzielony na odmienne fizycznie środowiska. Doskonałym przykładem jest zastosowanie macierzy dyskowej NAS do szybkiego odtwarzania lokalnego, uzupełnionej o pamięć taśmową (LTO) lub bezpieczny storage obiektowy w chmurze.
- Jedna (1) kopia przechowywana offsite: Wymóg ulokowania przynajmniej jednej kopii poza główną siedzibą organizacji. Ten kluczowy element jest jedyną skuteczną barierą w przypadku fizycznych katastrof, takich jak nagły pożar serwerowni, zalanie czy fizyczna kradzież urządzeń.
Dlaczego klasyczny Backup 3-2-1 ewoluował do standardu 3-2-1-1-0?
Bezprecedensowy wzrost zaawansowania nowoczesnych cyberataków sprawił, że tradycyjna, trzyelementowa zasada stała się niewystarczająca dla ochrony infrastruktury krytycznej. Agencje rządowe i światowi analitycy bezpieczeństwa, w tym amerykańska organizacja CISA (Cybersecurity and Infrastructure Security Agency), oficjalnie rekomendują dziś znacząco rozszerzony model obronny, uznając go za fundamentalny standard bezpieczeństwa narodowego [Źródło 2].
Dzisiejszy standard ochrony, powszechnie definiowany jako reguła 3-2-1-1-0, stanowi odpowiedź na brutalną strategię współczesnych zorganizowanych grup hakerskich. Zmodyfikowana architektura wprowadza dwie krytyczne, zupełnie nowe zmienne do całego procesu weryfikacji danych operacyjnych.
Nowe komponenty paradygmatu cyberbezpieczeństwa obejmują:
- Dodatkowa jedynka (1): Kopia Offline lub Immutable. Bezwzględny wymóg posiadania danych odizolowanych od sieci (izolacja galwaniczna) lub objętych ścisłą niezmiennością kryptograficzną, której żaden skrypt hakerski nie zdoła nadpisać ani wykasować.
- Fundamentalne zero (0): Zero błędów odtwarzania. Oznacza kategoryczną potrzebę regularnego, często zautomatyzowanego testowania procedur odzyskiwania (Disaster Recovery), aby udowodnić bezbłędność architektury zanim nastąpi realny incydent krytyczny.
Alternatywnym, jeszcze bardziej rygorystycznym i hermetycznym podejściem dla dużych korporacji jest Zasada 4-3-2. Ta metoda zakłada tworzenie 4 pełnych kopii danych, przechowywanych jednocześnie w 3 niezależnych od siebie geolokalizacjach (np. biuro centralne, certyfikowane Data Center dostawcy oraz chmura publiczna AWS/Azure), rozmieszczonych na minimum 2 różnych rodzajach nośników technologicznych.
Prawdziwe koszty awarii: Statystyki, o których milczą dostawcy chmur
Najnowsze pomiary rynku cyfrowego wykazują przerażający poziom zagrożenia infrastruktury i drastyczny deficyt odpowiednich szkoleń wśród pracowników. Jak wykazują opublikowane w 2025 roku statystyki, aż 88% działających w Polsce firm padło ofiarą cyberataku lub doświadczyło niekontrolowanego wycieku strategicznych danych korporacyjnych [Źródło 3].
Co najbardziej niepokojące w pierwszej połowie 2025 roku Polska stała się bezwzględnie najczęściej atakowanym państwem na świecie, jeśli chodzi o incydenty wykorzystujące ataki typu ransomware. Według badań z tego okresu polskie serwery odpowiadały za szokujące 6% globalnych naruszeń, deklasując dotychczasowego lidera – Stany Zjednoczone [Źródło 4]. Mimo tej powszechnej inwazji na serwery zaledwie 19% szeregowych pracowników rodzimych firm potrafi prawidłowo zdefiniować wektor ataku typu ransomware.
Cyberprzestępcy doskonale zdają sobie sprawę, że sprawne repozytorium zapasowe jest dla sparaliżowanego przedsiębiorstwa jedyną, absolutnie ostatnią deską ratunku, która pozwoli uniknąć płacenia okupu. Według analiz branżowych dotyczących zachowań najnowszych mutacji złośliwego oprogramowania, aż 94% nowoczesnych wariantów ransomware przed atakiem na pliki produkcyjne aktywnie poszukuje w sieci i celowo niszczy systemy kopii zapasowych [Źródło 5].
„Skala niedbalstwa jest ogromna. Aż 60% małych i średnich przedsiębiorstw bezpowrotnie zamyka swoją działalność gospodarczą w ciągu zaledwie 6 miesięcy od wystąpienia poważnego, nieodwracalnego uszkodzenia systemów bazodanowych i utraty dostępu do plików.”
Zatrważający, powyższy wskaźnik upadku działalności publikowany przez wiodące ośrodki badawcze obrazuje, jak kruchy jest współczesny biznes bez solidnej osłony IT [Źródło 6]. Niestety, świadomość procedur odtwarzania awaryjnego pozostaje na karygodnie niskim poziomie. Z raportu na temat ciągłości działania wynika, że chociaż 74% dyrektorów i menedżerów obawia się o stan swoich danych, zaledwie 20% organizacji systematycznie weryfikuje pełne procesy przywracania środowiska z backupu [Źródło 7]. Główną, podawaną przez kadrę kierowniczą wymówką w 66% przypadków jest chroniczny brak czasu oraz brak dostosowanego środowiska testowego (51%).
Czego nie dowiesz się ze zwykłych poradników? Unikalne wektory awarii
W mojej codziennej audytorskiej praktyce zauważyłam, że najczęstszym błędem popełnianym przez młodszych administratorów jest mylenie pojęcia synchronizacji plików z pełnoprawną procedurą backupu. Synchronizacja lustrzana (np. na usługach chmurowych typu OneDrive czy Google Drive) powoduje, że plik zaszyfrowany w locie przez złośliwe oprogramowanie zostaje automatycznie zsynchronizowany jako uszkodzony we wszystkich spiętych endpointach.
Kolejnym pomijanym, a niezwykle niebezpiecznym syndromem w branży IT jest złudzenie bezpieczeństwa płynące z zakupu identycznych technologicznie urządzeń dla spełnienia wymogu „dwóch nośników”. Zapisywanie archiwów na dwóch takich samych, rotowanych dyskach zewnętrznych tego samego producenta, a nawet tej samej partii fabrycznej, to gigantyczne ryzyko inżynieryjne. Bardzo często usterki ukryte (tzw. wady mikrokodu kontrolera lub uszkodzenia mechaniki) ujawniają się w identycznym cyklu życia urządzenia, niszcząc symultanicznie oba rzekomo niezależne zasoby.
Warto również zwrócić uwagę na zagrożenie płynące z bocznego przemieszczania się infekcji, znanego w cyberbezpieczeństwie pod terminem lateral movement. Nawet najlepszy serwer NAS podłączony na stałe do lokalnej struktury sieci bez prawidłowej separacji VLAN oraz poświadczeń staje się bezbronny, gdy atakujący przełamie główne zabezpieczenia kontrolera domeny Active Directory.
Słowniczek eksperta SEO, czyli co oznaczają WORM, Air-gap i Immutable Backup?
Zaawansowana ochrona w modelu 3-2-1 wymaga biegłości w terminologii architektonicznej i świadomego wdrażania nowoczesnych, izolowanych algorytmów zabezpieczeń. Wykorzystanie innowacyjnych paradygmatów przechowywania informacji jest jedynym gwarantem odparcia ataków szyfrujących system operacyjny od wewnątrz.
- Immutable Backup (Niezmienna kopia zapasowa): Jest to inteligentny tryb zarządzania zbiorem plików na poziomie storage’u. Kopia zapasowa zostaje zablokowana specjalnym atrybutem uniemożliwiającym modyfikację, nadpisanie czy trwałe usunięcie jej struktury logicznej przez zdefiniowany okres (np. rygorystyczne 14 czy 30 dni). Architektury tej nie da się sforsować, nawet w przypadku, gdy haker bezprawnie przejmie pełne, najwyższe uprawnienia administratora root.
- Air-gapped Backup (Izolacja sieciowa/galwaniczna): Restrykcyjna koncepcja, w której nośnik informacyjny jest fizycznie oraz logicznie, na 100%, odcięty od dostępu do globalnego Internetu i firmowej sieci LAN. Najlepszym przykładem tej strategii jest cykliczny wywóz nośników taśmowych na zewnątrz budynku lub umieszczanie zasobów na specjalnie odseparowanych dyskach offline.
- WORM (Write Once, Read Many): Ściśle kontrolowany interfejs zapisu jednokrotnego z możliwością wielokrotnego odczytu. Rozwiązanie to zakorzeniło się głęboko w systemach archiwizacji długoterminowej i audytorskiej, gdzie zachowanie oryginalnej struktury bitowej pliku jest koniecznością regulacyjną i prawną.
Krytyczne dla utrzymania stabilności finansowej firmy jest także poprawne zaprojektowanie dwóch metryk czasu i objętości danych, które dyktują warunki brzegowe strategii Disaster Recovery.
- RTO (Recovery Time Objective): Wskaźnik ten określa bezwzględny, maksymalny dopuszczalny czas odizolowania, jaki może upłynąć od momentu awarii sprzętu do pełnego uruchomienia krytycznych procesów biznesowych i operacyjnych. Odpowiada wprost na finansowe pytanie dyrekcji: jak długo firma może trwać w bezruchu zanim ogłosi bankructwo?
- RPO (Recovery Point Objective): Parametr wyznaczający maksymalny wiek transakcji i wygenerowanych danych, z których utratą organizacja jest w stanie się formalnie pogodzić. Jeżeli zadeklarowane RPO dla systemu księgowego wynosi równo 4 godziny, automatyczne instancje backupu muszą uruchamiać się nie rzadziej niż w tym właśnie odstępie czasowym.
Porównanie nowoczesnych architektur utrzymania kopii zapasowej (Zestawienie)
Poniższa tabela szczegółowo zestawia fundamentalne parametry klasycznej i nowoczesnej polityki ochronnej, uwypuklając powody ewolucji zabezpieczeń w środowiskach biznesowych.
| Model Ochrony | Zasada Działania (Reguła) | Najlepsze Zastosowanie Biznesowe | Odporność na celowe Ransomware |
|---|---|---|---|
| Klasyczny 3-2-1 | 3 kopie, 2 nośniki, 1 poza firmą | Małe firmy, podstawowe struktury, niski budżet | Umiarkowana (Brak wbudowanej separacji galwanicznej) |
| Model 3-2-1-1-0 | + 1 kopia Immutable, 0 błędów odtwarzania | Większość średnich i dużych przedsiębiorstw w 2026 r. | Bardzo Wysoka (Sprzętowy/Logiczy WORM chroni archiwa) |
| Reguła 4-3-2 | 4 kopie, 3 lokalizacje (np. MSP/Chmura), 2 nośniki | Infrastruktura krytyczna, bankowość i agencje państwowe | Ektremalnie Wysoka (Rozproszenie geograficzne) |
Kluczem do optymalnego, technicznego wdrożenia każdego z tych planów jest unikanie budowania izolowanych silosów danych i inwestycja w elastyczne platformy zarządzania oprogramowaniem. Centralizacja mechanizmów polityk bezpieczeństwa pozwala skutecznie obniżyć współczynnik zdefiniowany jako RTO, ponieważ nie musimy żmudnie zbierać plików archiwizacyjnych rozrzuconych chaotycznie po kilkunastu niekompatybilnych serwerach.
Podsumowanie najważniejszych założeń obronnych na rok 2026
Procedura tworzenia, cyklicznego weryfikowania i zabezpieczania danych to nie jednorazowy, zrealizowany przy zakupie sprzętu projekt, lecz niekończący się i niezwykle rygorystyczny proces analityczny. Bez rzetelnego, fizycznego testowania gotowych procedur Disaster Recovery samo posiadanie, nawet poprawnie skonfigurowanej macierzy czy najdroższego pakietu licencji systemowej w pełni bezproduktywnie zamraża budżet firmy.
Osiągnięcie strategicznej gotowości na cyfrową awarię to zadanie wymagające bezkompromisowego wsparcia, ciągłej edukacji najsłabszego ogniwa ludzkiego i technologicznej integracji narzędzi obronnych. Zarządy spółek i pracownicy operacyjni muszą zrozumieć, że wdrożenie zasady 3-2-1-1-0 jest niczym polisa na życie całego dorobku ich działalności, a nie jedynie zbędnym kosztem księgowym wpisanym w dział utrzymania informatyki.
Bibliografia i źródła
- [Źródło 1] Xopero Software: Cyberbezpieczeństwo – Trendy i wyliczenia prawdopodobieństwa ryzyka w architekturach zasobów (xopero.com)
- [Źródło 2] CISA: Amerykańskie standardy bezpieczeństwa oraz zalecenia architektoniczne (epasystemy.pl)
- [Źródło 3] Netia i Smart Factory Review: Raport gotowości, cyfrowa awaria i zarządzanie ciągłością w ujęciu lokalnym (seciq.pl)
- [Źródło 4] ESET: Baza Wiedzy, statystyki z pierwszej połowy 2025 i wektory ataku ransomware w Polsce (eset.com)
- [Źródło 5] AVLab: Analityka i skuteczność nowoczesnych ataków na systemy kopii zapasowych (avlab.pl)
- [Źródło 6] IDC: Globalne koszty przestojów i wskaźniki przetrwania podmiotów z sektora MŚP po utracie zasobów bazodanowych (zmanda.com)
- [Źródło 7] IT Pro Support: Bariery testowania odzyskiwania awaryjnego wśród polskich dyrektorów (itprosupport.pl)
FAQ – najczęściej zadawane pytania
Na czym polega klasyczna zasada backupu 3-2-1?
Jest to złoty standard ochrony danych zakładający posiadanie trzech kopii danych (oryginał i dwa backupy), przechowywanie ich na dwóch różnych rodzajach nośników (np. dysk NAS i taśma LTO) oraz trzymanie przynajmniej jednej kopii poza siedzibą firmy (offsite).
Czym charakteryzuje się rozszerzony model 3-2-1-1-0?
Model ten dodaje dwa kluczowe elementy: jedną kopię danych typu offline lub immutable (niezmienną, odporną na ransomware) oraz wymóg zero błędów, co oznacza konieczność regularnego i zautomatyzowanego testowania procedur odzyskiwania danych.
Dlaczego synchronizacja w chmurze nie jest pełnoprawnym backupem?
Synchronizacja (np. OneDrive czy Google Drive) działa w czasie rzeczywistym, co powoduje, że pliki zaszyfrowane przez ransomware są natychmiast przesyłane do chmury w uszkodzonej formie, nadpisując zdrowe wersje na wszystkich połączonych urządzeniach.
Co oznaczają wskaźniki RTO oraz RPO?
RTO (Recovery Time Objective) to maksymalny czas, w jakim firma musi przywrócić systemy do działania po awarii. RPO (Recovery Point Objective) to dopuszczalny wiek danych, z których utratą organizacja może się pogodzić (np. dane z ostatnich 4 godzin).
Czym jest Immutable Backup i przed czym chroni?
To niezmienna kopia zapasowa zablokowana specjalnym atrybutem, który uniemożliwia jej modyfikację, nadpisanie lub usunięcie przez określony czas. Rozwiązanie to chroni dane nawet w przypadku przejęcia przez hakera najwyższych uprawnień administratora.
Jakie jest ryzyko związane z używaniem identycznych nośników danych?
Używanie urządzeń z tej samej partii fabrycznej niesie ryzyko wystąpienia wad mikrokodu lub uszkodzeń mechanicznych w tym samym czasie, co może doprowadzić do jednoczesnej awarii obu nośników i bezpowrotnej utraty wszystkich kopii zapasowych.